Esta semana tenía planeado publicar un escrito que tengo sobre un par de rasgos míos, pero he decidido interrumpir mi propia programación habitual para deprimirme un rato.
Ya lo decía el famoso filósofo alemán Friedrich Nietzsche en su popular obra El gayo Internet:
Internet ha muerto. Internet sigue muerto. Y nosotros lo hemos matado. ¿Cómo podríamos reconfortarnos, nosotros, los asesinos de la web? La más santa y poderosa de las redes que el mundo ha poseído se ha desangrado bajo nuestros posts, nuestros likes y nuestros vídeos verticales: ¿quién limpiará esta sangre de nuestros timelines? ¿Qué agua nos limpiará? ¿Qué ritual de expiación, qué hilo de 37 tuits, qué podcast de tres horas deberíamos inventar? ¿No es la grandeza de este hecho demasiado grande para nosotros? ¿Debemos aparecer dignos de ella? ¿O simplemente cerrar la pestaña y fingir que no ha pasado nada?
— Friedrich Nietzche, 1882.1
Estas últimas semanas han sido un caos en el mundo de la programación y todo lo que tenga que ver con Internet. Ha sido fascinante, interesante, y sobretodo aterrador. Cada día es despertar con la noticia de que podría ser el final definitivo del Internet, y sin embargo aquí seguimos. ¿Acaso estamos siendo muy dramáticos?
En mis tiempos, bastaba con no abrir enlaces sospechosos
Todo el software habido y por haber es inherentemente vulnerable. Que no conozcamos formas de "hackear" (prefiero el término jaquiar, si me lo permiten) no significa que no hayan formas de hacerlo.
Es gracioso cómo en años anteriores dedicamos más esfuerzo en el mundo de la tecnología a prevenir ataques de phishing (conseguir acceso a cuentas de personas a través de ingeniería social, que no es más que engaños y manipulación). En el contexto de la seguridad, es común escuchar la frase "a chain is only as strong as its weakest link" (una cadena es tan fuerte como su unión más débil; desconozco si tenemos un dicho similar en español), que se refiere a que un sistema es tan seguro como la parte más débil que lo compone, y esa parte más débil suele ser el usuario.
Expliquémoslo con un ejemplo. Supongamos que trabajamos en un banco; lógicamente queremos mantener un alto estándar de seguridad, pues tenemos en resguardo muchas cosas valiosas. No vamos a guardar todo el dinero de las personas en una caja de zapatos escondida en el sótano, vaya que sería tonto.
El dinero estará en una bóveda de acero, de forma que intentar entrar creando un agujero para una persona demoraría por lo menos varias horas. Pero tenemos una llave para abrir la puerta, ¡eso no es muy seguro, pues cualquiera podría robar esa llave!
Para mayor seguridad, se necesitarán dos llaves para poder abrir la bóveda, y cada una se guardará en un edificio distinto en puntos muy separados de la ciudad de forma que, para abrirla, tengas que conducir varias horas para poder reunirlas.
Excelente, ¿no? Pero espera, ahora el punto más inseguro son esos dos edificios que esconden la llave; cualquier persona que sepa que las llaves están ahí puede tomarlas. Para tener todavía más seguridad, cada una estará en una caja fuerte y el código de seguridad solo lo sabrán los altos mandos del banco.
¡Lo logramos! ¡hemos salvado la economía al diseñar un sistema tan complejo y seguro! O eso podemos creer, pero se nos ha olvidado considerar al punto más débil de todos los sistemas: las personas. De nada te sirve este teatro de los protocolos si, con el tiempo, las personas no se molestan en seguir el plan y empiezan a guardar una llave de seguridad en el mismo banco; de poco sirve si los mismos trabajadores comparten la ubicación de las llaves con desconocidos sin darse cuenta; resulta inútil si dejan la puerta de la bóveda abierta.
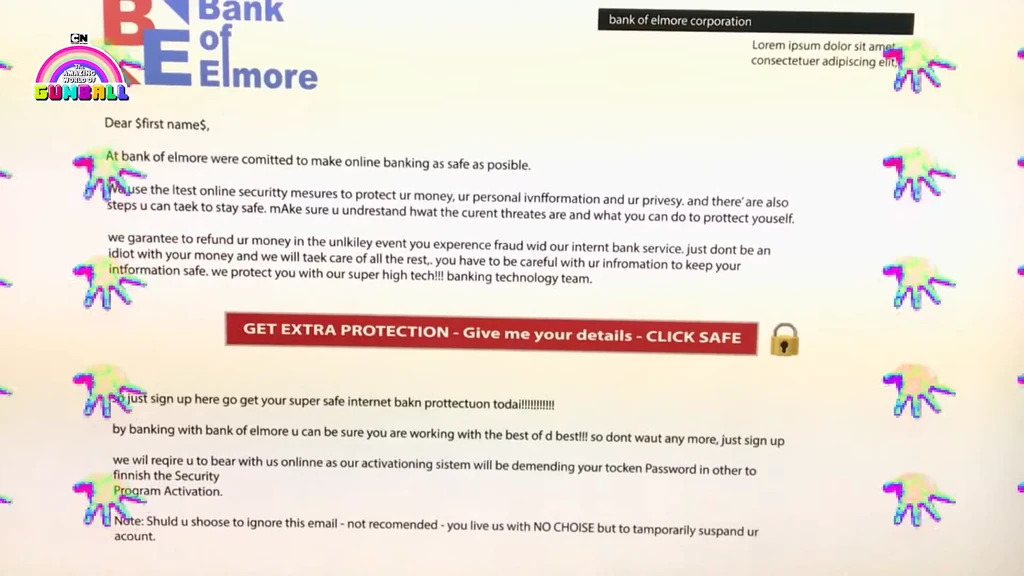
En los últimos años, muchas de las vulnerabilidades que ocurrían se debían a que un atacante había conseguido robar la contraseña de alguien que trabajaba en la empresa atacada (a través de engaños o manipulación social).
- En 2012, accedieron a la cuenta de un empleado de Dropbox y obtuvieron acceso a un documento con direcciones de correo electrónico que usaron para enviar spam. ¿Cómo accedieron a su cuenta? Habían robado su contraseña en otro sitio web, y resulta que usaba esa misma contraseña en Dropbox.
- En 2013, un correo de phishing (estafa) a un empleado de The Onion (periódico de sátira en inglés) consiguió que este le diera acceso a su aplicación de teléfono, permitiendo enviar mensajes de spam desde la aplicación.
- En 2020, a Twitter le pasó algo parecido con una llamada de phishing y terminaron robando más de 100 cuentas populares.
- En 2021, robaron de Electronic Arts unos 800 GB de código y archivos a través de un ataque de ingeniería social.
- Por no hacer el cuento más largo: lo mismo le volvió a pasar a Dropbox en 2022, Uber en 2022, Reddit en 2023, y la lista sigue y sigue.
¿Por qué crees que todo el mundo repite tanto el consejo de "no abras
enlaces que te lleguen" y "no instales cosas sin saber"? Pues porque
resulta ser una forma muy efectiva de hackear jaquiar cuentas. Por
eso mismo, las empresas invirtieron mucho en "concientizar" a sus
trabajadores para disminuir el riesgo de que sean víctimas de un ataque
de phishing.
Paréntesis: Discord
Esta sección del phishing iba a ser corta, pero ya fracasé en mantenerlo breve así que vamos a alargarlo un poco más de forma innecesaria.
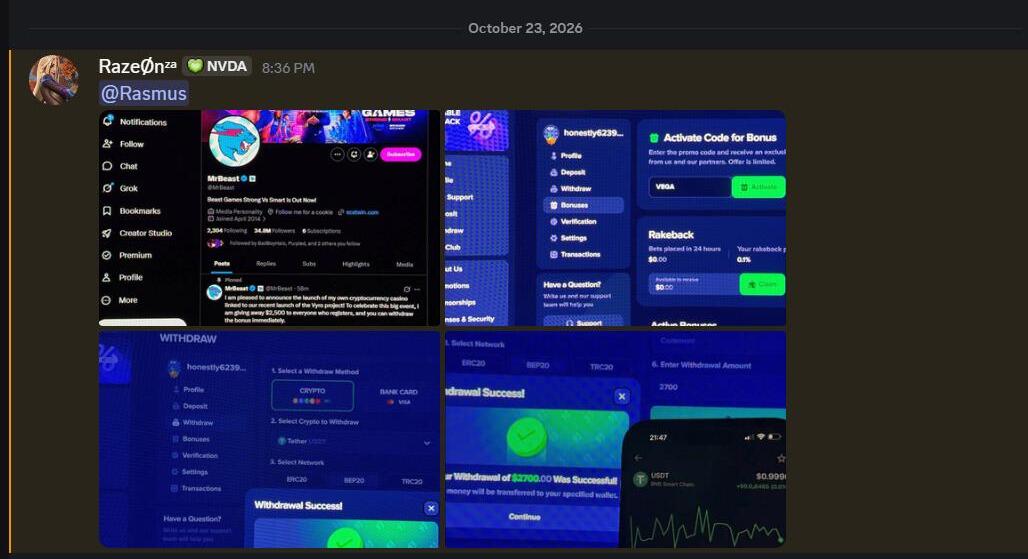
¿Has notado que, cada cierto tiempo, "hackean" a alguien al azar en
Discord que envía mensajes en todos los canales intentando hacer
@everyone? Suele venir acompañado de 4 imágenes de una estafa de Mr
Beast regalando dinero.
Si tenías curiosidad de cómo ocurre esto, hay varias formas:
- Esa persona descargó una aplicación que robó su sesión de Discord. Sé que ha pasado con "hacks de Roblox para tener Robux gratis", pero seguramente pasa también con aplicaciones piratas.
- Esa persona se unió a un servidor de Discord que tiene un "sistema de verificación" que consiste en escanear un código QR. Casualmente, es el mismo código QR que Discord te da para iniciar sesión usando el teléfono.
- Intentaron iniciar sesión en una página falsa que se veía idéntica a Discord.
Hasta donde sabemos, en ninguno de esos casos ha ocurrido porque hayan hackeado a Discord.
Lección de historia: últimas dos semanas
Vamos a ver qué eventos han pasado tan solo en estas semanas que han puesto al Internet en riesgo real.
- Alrededor del 20 de octubre, se descubrió que una de las empresas que
pone ese "candado verde" en las páginas que visitas (la
senhttps) estaba usando como contraseña para esos "candados" el número 4. Como referencia, estas contraseñas suelen tener entre 300 y 4000 caracteres.2 - El 20 de octubre también3 se reveló una vulnerabilidad muy seria de PHP, el lenguaje de programación que se usa para aproximadamente 70% de todas las páginas de Internet. Esta vulnerabilidad existía desde 2002, por lo que prácticamente todos los sitios creados usando PHP desde entonces eran vulnerables.
- El 24 de octubre se descubrió una vulnerabilidad en el algoritmo de encriptado que te permite ahorrar datos cuando visitas páginas web.
- Omití otras vulnerabilidades graves que ocurrieron porque son difíciles de explicar de forma no técnica: Cisco el 16 de septiembre, GitLab el 12 de septiembre, ataque Shai-Hulud (gusanos) en npm4, NGINX el 13 de mayo... en fin.
La inteligencia artificial ha facilitado enormemente encontrar vulnerabilidades que llevan escondidas frente a nosotros, y nos guste o no, ¡eso es algo bueno! Tan solo tomando de ejemplo PHP2Shell, esa vulnerabilidad existe desde 2002 pero recién se descubrió en 2024, y no fue arreglado porque no parecía que pudiera abusarse hasta apenas este año.5
Pero si todos los días hemos estado en tal peligro, ¿por qué no nos hemos enterado de ninguno? Solo PHP2Shell logró salir incluso en el noticiero, mientras que el resto no han sido mencionados mucho. Siendo honestos, y es un poco raro explicarlo, pero todos los demás ejemplos son problemas muy serios y preocupantes, pero no resultan muy alarmantes.
El caso de PHP2Shell fue un poco especial porque el peligro estaba en todos los sitios web creados desde hace más de 20 años. La información empezó a compartirse en espacios de programación desde alrededor de la 1 de la tarde (hora de México) y estuve siguiéndolo muy de cerca esperando a ver qué más se descubría y cómo reaccionaban los demás. Fue hasta las 7:41 de la tarde, cuando muchos sitios web estaban tomando la decisión de irse offline temporalmente como medida de seguridad, que me pareció lo suficientemente alarmante como para advertirle a todos quienes pudiera. Afortunadamente no parece haber pasado mucho, pero en ese momento la preocupación era muy real.
Conocemos más del espacio exterior que del fondo de los océanos
Al inicio mencionaba que no sabemos cuántas más vulnerabilidades hay ahí afuera, esperando a ser descubiertas. O peor aún: cuántas hay ahí afuera, siendo abusadas en este momento porque nadie "bueno" la ha descubierto para corregirla.
Ya lo repetí hasta el cansancio, pero PHP2Shell existe desde 2002. ¿De verdad creemos que nadie nunca lo usó para hackear un sitio web en todo este tiempo?
Entonces, ¿por qué no estamos todos alarmados de todos esos peligros que no hemos descubierto? Pues porque es un cuento de nunca acabar. En este punto, hemos aceptado que eventualmente van a encontrar una nueva forma de hackear algo, es inevitable. No podemos detener el Internet solo por eso.
Hay personas que defienden la idea de que en cualquier momento puede haber varios tipos de ataques masivos abusando las vulnerabilidades ocultas que hay en todos los dispositivos que tenemos conectados a Internet hoy en día. ¿Creías que tus focos inteligentes no podían ser hackeados también? Quizás olvidé mencionar entre las noticias de antes cómo, supuestamente, las televisiones inteligentes LG podían usarse para espiarte en tu hogar.
Suficiente preámbulo
Todo lo anterior fue solo contexto. Espero que alguna parte te haya parecido interesante.
Nunca he sido una persona que le preocupe demasiado todo esto. Soy consciente de ello, pero realmente no hay mucho que pueda hacer al respecto a menos que me aleje completamente del Internet. El mundo simplemente es así: tal como yo me entero de los "riesgos serios" de algunas tecnologías, así mismo me imagino que las personas en áreas de salud se enteran de potenciales emergencias de salud todo el tiempo y les toca seguir con la vida y esperar que, como dicen elocuentemente en inglés, la mierda no golpee el ventilador.6
No creo que vivir con esa paranoia nos sirva de algo. Quizás estoy sembrando un poco de pánico o ansiedad en algunos, y no es esa mi intención.
Yo vine a contar un pequeño cuento de noche de brujas.
Anécdotas de computadoras
No iba a escribir sobre este tema de las vulnerabilidades incluso cuando ocurrió todo el tema de PHP2Shell, porque no tenía mucho que opinar al respecto. Oh, pero ahora puedo hacer más que opinar: puedo contar mis traumas.
Estoy cambiando detalles del relato intencionalmente, por lo que no te quedes mucho con detalles específicos.
Resulta que tengo un pequeño negocio personal en Internet, manejo una tienda digital donde vendo mi propio merchandise7, recientemente habré sacado una línea de sudaderas del Grinch.8
En mi tienda en línea, tengo algunas cuentas desde las que gestiono los productos y compras, y mis clientes tienen también una cuenta para explorar el catálogo y hacer sus pedidos.
Hace algunas semanas, cuando quería entrar en mi cuenta, noté que no podía iniciar sesión. Aquí solo hay dos opciones: (i) soy tan distraído que he olvidado mi propia contraseña, o (ii) mi propia creación se ha rebelado en mi contra y ha decidido dejarme fuera.
Después de volver a probar con mi contraseña y asegurarme que sea correcta, sigo sin poder iniciar sesión. Primer pensamiento: what the fuck?. Segundo pensamiento: meterme a la consola y restablecer mi propia contraseña, porque al parecer soy idiota.9
Al entrar a la consola me doy cuenta de algo: mi contraseña fue cambiada
hoy a las 3 de la madrugada (en mi hora local). Para quienes no me
conocen: no hay poder humano ni sobrehumano que me haga despertar antes
de las 10 de la madrugada mañana. No hay manera que haya sido yo.
¿Qué hacemos? Afortunadamente, como la persona obsesiva que soy, tengo registros de cada movimiento que ocurre en mi tienda en línea. Cada página visitada y cada click están guardados.10
Primer hallazgo: alguien estuvo visitando un montón de páginas raras de mi sitio web desde hace días, y no lo noté. En su mayoría visitaban páginas que no existen, como enlaces de productos que no existen. Esto no es muy raro, Internet está lleno de bots que intentan encontrar rutas expuestas donde pueda haber información sensible para usar en tu contra.
Segundo hallazgo: poco antes de las 3 de la madrugada, la IP que cambió mi contraseña se encontraba revisando el historial de otra de mis cuentas que uso como "cliente falso" para confirmar que el sitio web funciona. Raro.
Como sea, en este momento me interesa saber cómo cambió mi contraseña. En los registros encuentro un par de hechos, pero antes necesito explicar una funcionalidad de mi tienda: puedo enviar enlaces a personas específicas de productos que todavía no son públicos pero ya subí a la tienda. Como funciona es que envía un correo con un enlace auto-generado que te permite ver el producto si inicias sesión. Pues bien:
- A las 3:00:00, esa IP, desde la cuenta de mi "cliente falso", creó un producto privado.
- Posteriormente, a las 3:00:05, le envió a mi cuenta principal un enlace a ese producto privado. Esto implica que conoce mi dirección de correo principal, lo cual es posible pero no deja de ser inquietante.
- A las 3:00:20, tan solo 15 segundos después, alguien había logrado iniciar sesión desde mi cuenta principal.
Hmmm...
Hay un detalle que no cuadra. Cuando entras a mi sitio y quieres iniciar sesión, debería de haber dos registros: uno donde enviaste tu correo y contraseña para acceder, y otro donde accedes a la página principal después de haber entrado a tu cuenta.
Este sospechoso ya se encontraba dentro de mi cuenta a las 3:00:20. Nunca inició sesión, nunca ingresó un usuario y contraseña, y sin embargo ya era yo. Supongo que por lo menos eso significa que nunca consiguió mi contraseña, simplemente se metió a mi cuenta de alguna manera.
Bien, supongo.
Mientras estuvo en mi cuenta, parece que intentó buscar toda la información de mis productos y de mis pedidos; no es muy raro, tiene sentido. Sin embargo, unos segundos después también intentó buscar términos que sí existen en la tienda, pero no son públicos para clientes. Me explico.
En algún punto quise agrupar los productos por "departamento", solo por parecerse más a una tienda real. Al final no exploré mucho más esa idea, y se quedó como una función a medias que no se usa en el sitio web.
Pues bien, esta IP sabía de esos "departamentos" porque intentó
buscarlos específicamente. No me refiero a que se haya tropezado con
ellos: normalmente, los detalles "internos" que hacen funcionar la
tienda puedes encontrarlos visitando páginas como /products para los
productos, /orders para los pedidos, o /deliveries para los envíos.
Pues bien, el atacante intencionalmente fue de forma directa a
/departments. Como si supiera que existía.
Cuando ya no encontró algo con mi cuenta, creo un nuevo producto privado y le envió el enlace a los correos de otras cuentas. En menos de 10 segundos, ya se encontraba en otra cuenta buscando lo que sea que pudiera encontrar. En todas falta ese registro que normalmente estaría cuando inicias sesión de forma normal.
Reconteo de los hechos
- Alguien entró a una cuenta que uso para hacer pruebas.
- Con esa cuenta envió un enlace a mi propio correo, pero sin acceso a mi correo logró entrar a mi cuenta principal. No usó mi correo ni contraseña, en un momento simplemente ya se encontraba dentro.
- Desde mi cuenta, intentó buscar mis productos e intentó buscar cosas viejas que no uso en mi tienda pero existen en el código.
- Saltó a otras cuentas y repitió el proceso.
No sé qué tan bien estoy contando la historia, pero no estoy seguro si estoy transmitiendo correctamente la increíble incomodidad que me genera todo esto. Alguien entró a mi cuenta a las 3 de la madrugada, y no tengo la más mínima idea de cómo lo hizo.
Tengo guardado cada movimiento que hizo, y sin embargo no tiene sentido.
Espera, ¿no dijiste que también cambió tu contraseña?
Correcto. En algún punto cambió la contraseña de mi cuenta, pero ese registro sí está: a las 3:01:00, después de que ya había logrado acceder a mi cuenta.
En ese punto no tiene mucho sentido haberla cambiado, aunque después de cambiarla también tengo un registro donde intentó iniciar sesión usando esa contraseña y tuvo éxito. El registro que no estaba en el inicio de sesión inicial, aquí sí está.
¿Por qué entrarías a una cuenta de una forma misteriosa para cambiar la contraseña y después iniciar sesión de forma normal? Me recuerda mucho a esos chistes donde el ladrón entra por la ventana para quitar el seguro de la puerta, y luego se sale para volver a entrar pero esta vez por la puerta.
Tengo mi hipótesis: todo lo hizo un agente de IA. No me refiero al ataque completo, pero toda la exploración para acceder a las cuentas fue una IA actuando.
¿Por qué creo eso? Porque cambió mi contraseña. Creo que eso fue un accidente, la IA vio que podía hacerlo y lo hizo aunque no le diera nada adicional.
Encuentro especialmente espeluznante esto. Si esa IA no se hubiera equivocado siguiendo ese paso innecesario, no me habría dado cuenta cuando intenté iniciar sesión y no habría revisado los registros, los cuales habrían sido eliminados automáticamente al día siguiente.11
En 2024 tuvimos una vulnerabilidad muy parecida: alguien comprometió cierto código que usan el 100% de los servidores y le permitía acceder a ellos sin que nadie se diera cuenta. El incidente de la puerta trasera de XZ solo fue descubierto porque un ingeniero de Microsoft notó que su aplicación estaba tardando 200 milisegundos más de lo que debería normalmente,12 así que empezó a buscar al culpable y encontró el código malicioso. Tuvimos una suerte ridícula, esto habría sido más peligroso que todo lo que hemos visto hasta ahora.
Es muy incómodo e inquietante darte cuenta que alguien entró de esa manera, y casi pudo hacerlo sin dejar rastro alguno. No bromeo cuando digo que me ha dejado muy intranquilo. Pensé que escribirlo me ayudaría a hacer sentido de ello o al menos quitarle un poco de ese factor inquietante, pero me siento tan incómodo como cuando estaba descubriéndolo.
No niego que también fue muy interesante ir uniendo los puntos y encontrando detalles, pero te deja un mal sabor de boca tener todos los puntos y aún así no poder darle forma.
Epílogo
Alguna vez he contado que personalmente no soy fan de cosas como pueden ser las películas de terror; no me aterran especialmente, pero suelen dejarme una sensación muy fuerte de incomodidad.
La experiencia anterior me ha dejado con la misma sensación de incomodidad, y lo detesto. Es absurdo, pero así es. No sé si sea alguna analogía como sentirte vulnerable cuando alguien se mete a robar a tu casa, o si es el hecho de darme cuenta que existen vulnerabilidades que desconozco en frente de mí. Una cosa es tener la idea general de "los cuchillos cortan", y otra muy distinta es hacerte un corte profundo con un cuchillo; te cambia la perspectiva.
Las noticias de estos últimos meses son bastante desesperanzadoras. En cualquier momento van a hackear cualquier página, o quizá ya están siendo hackeadas y no nos estamos dando cuenta.
¿Qué más nos queda hacer? Supongo que solo reír. No soy lo suficientemente paranoico como para alejarme de Internet.
Algunas cosas que quizá sí consideraría, dependiendo de qué tan paranoico me sienta ese día, son:
- Asumir que eventualmente van a hackear cualquiera de mis cuentas. Mejor no tener nada especialmente sensible en esas cuentas; esto incluye mensajes "privados".
- Mantener contraseñas diferentes en todas mis cuentas. El día que hackeen una página web y saquen mi contraseña, al menos no podrán usarla para acceder al resto de mis cuentas; tendrán que esperar a que hackeen esa cuenta también, por separado.
- Confiar en que, cuando hackeen una de mis cuentas, sea parte de un hackeo al sitio web y no algo dirigido especialmente a mí. Por lo menos la basura que consigan de mi cuenta se perderá un poco entre el ruido que producen el resto de las cuentas vulneradas.
- No crear cuentas en sitios que no planeo usar, o en su defecto crearlas con correos basura.1314
- Esperar a que saquen el Internet 2.
Todo mundo conocerá a día de hoy la teoría del Internet muerto, que dice que la actividad en Internet eventualmente será solo bots hablando entre ellos fingiendo que son humanos. Se considera una teoría conspirativa, pero creo que todos hemos visto de primera mano la gran presencia de cuentas de bot fingiendo ser humanos en todas las redes sociales.15
Nunca relacioné que ese "Internet muerto" no solo serían bots peleándose en comentarios de redes sociales, sino también bots intentando abusar de vulnerabilidades en tantos servidores como puedan. Ya sabía que el Internet era extremadamente hostil, a los 5 minutos de subir un sitio web nuevo ya hay bots haciendo miles de peticiones probando diferentes vulnerabilidades conocidas.
Simplemente no pensé que alguno de ellos eventualmente me afectaría.
No se le va a quitar lo muerto
No creo que haya contado mi propia historia tan bien como quisiera, qué se le va a hacer. Casi todos los días estamos encontrando nuevos ataques a diferentes sitios web y aplicaciones, eventualmente uno me tiene que alcanzar.
Tampoco soy tan pesimista pese a que el tono de esta publicación sí lo sea. El Internet no se va a acabar... espero, pero sí estamos viviendo una época histórica donde todo el software corre peligro, y posiblemente estaremos presenciando ataques informáticos con mayor frecuencia.
Me sigue pareciendo interesante cómo pasamos del phishing como "ataque informático" más común y efectivo a ataques más directos abusando de exploits. Es casi el renacimiento del hacking y el pentesting.16 Aunque claro, las personas que vivieron en la Edad Media no se veían a sí mismos como sociedad de la misma forma que nosotros los vemos ahora; ellos creían que estaban viviendo una época de progreso, renovación e incluso el renacimiento.
Declaraciones
- No he usado ningún modelo de lenguaje para revisar este escrito, salvo para la cita del inicio. He escrito todo sin mucha revisión, así que posiblemente haya divagado mucho entre ideas sin terminar de aterrizarlas.
- Planeaba publicar hoy otra cosa, pero al final he decidido terminar de escribir esta opinión y compartir esto en su lugar. Me va a hacer muchísima gracia si la siguiente semana decido posponer esa otra publicación de nuevo; de hecho, he estado a punto de posponer esto también para escribir mi reacción sobre la noticia del cese de servicio de Pokémon UNITE. ¿Quién necesita videorreacciones cuando puedes escribir cartas alzando el puño al aire?
- No tengo una tienda en línea, pero el resto del relato es real. Solo he cambiado todos los detalles porque sigo sin saber cómo lograron acceder a las cuentas, por lo que no quiero dirigir la atención ahí de momento, y porque es un proyecto que mantengo separado.
- El Increíble Mundo de Gumball es una serie increíblemente buena.
-
La cita la ha (re-)escrito ChatGPT. Lo lamento si odias que haya hecho esto, pero me ha gustado más el toque que le dio; yo solo iba a cambiar "Dios" por "Internet" en la cita original. La parte final, "simplemente cerrar la pestaña y fingir que no ha pasado nada", pega durísimo. [1]
-
No he encontrado ni me he molestado en investigar específicamente qué tipo de certificados usan, por eso el rango tan amplio. [2]
-
Creo que esta fecha fue especialmente pésima porque justo cayó en viernes 13. [3]
-
Me da pereza enlazar una noticia porque esto ha pasado dos o tres veces en diferentes fechas. [4]
-
Hay personas que dicen que ni siquiera podía abusarse realmente, y que todos sobrerreacionamos al respecto. No me he molestado en verificarlo. [5]
-
Disculpen mi francés. [6]
-
Sabes que me tomo en serio el marketing cuando uso palabras en inglés innecesariamente. ¿Qué son esas sandeces de llamarle mercancía y mercadotecnia? [7]
-
No, no les voy a regalar nada. [8]
-
O sea que tengo ideas muy grandes. [9]
-
No creo que haga falta aclararlo, pero en este blog no hago un seguimiento tan obsesivo de las visitas. Solo tengo analíticas anonimizadas que me dicen que "tantas personas" han visitado mis publicaciones, pero no tengo muchos datos más acerca de nadie y tampoco tengo forma de identificar a nadie. Mis registros solo guardan información básica que puede servir en caso de emergencia (como un ataque de bots) y se elimina a los pocos días. Eventualmente tengo que publicar una política de privacidad aquí. [10]
-
Quizá no te imaginas cuántos bots saturan los registros con basura cada día. [11]
-
La historia no es exactamente así, pero me gusta contarla así. En realidad notó que el programa estaba consumiendo más recursos de lo normal, y esa fue la sospecha que llevó al descubrimiento. [12]
-
Muchos sitios aceptan correos de temp-mail.org; si uno de ellos no lo aceptan, me reconsidero si realmente quiero hacerme una cuenta. [13]
-
Ten en cuenta que esos correos desechables como temp-mail.org son públicos. No agregues a la cuenta ningún detalle personal como pueden ser nombres o cualquier cosa que pueda identificarte. [14]
-
Recordar cuando Twitter publicó una actualización que te permitía ver el país de origen de cualquier cuenta, y resultó que muchas cuentas súper nacionalistas de derecha de Estados Unidos eran de la India. [15]
-
Pentesting es un nombre para el "hacking ético": intentar vulnerar un sistema con permiso, para buscar peligros y parcharlos. [16]